Newsbit als Quelle wählen
Sieh unsere Artikel öfter ganz oben in Google News und Top Stories. Einmal einstellen, immer zuerst informiert.


In einer besorgniserregenden Entwicklung wurde kürzlich schädliche Software auf dem Apple macOS-Betriebssystem entdeckt, die angeblich mit der berüchtigten nordkoreanischen Hackergruppe Lazarus in Verbindung steht. Diese Malware scheint sich speziell auf Blockchain-Ingenieure zu konzentrieren, die bei einer Kryptowährungsaustauschplattform tätig sind. Die Bedrohung wirft erneut Fragen zur Sicherheit digitaler Vermögenswerte und den anhaltenden Herausforderungen der Cybersicherheit auf, mit denen die Kryptowährungsindustrie konfrontiert ist.
Die Malware mit dem Namen „KandyKorn“, die auf macOS entdeckt wurde, erweist sich als hinterhältige Hintertür mit vielseitigen Funktionen. Laut einer gründlichen Analyse von Elastic Security Labs kann diese schädliche Software Daten abrufen, Ordner anzeigen, Dateien hoch- und herunterladen, sicher löschen, laufende Prozesse beenden und Befehle ausführen.
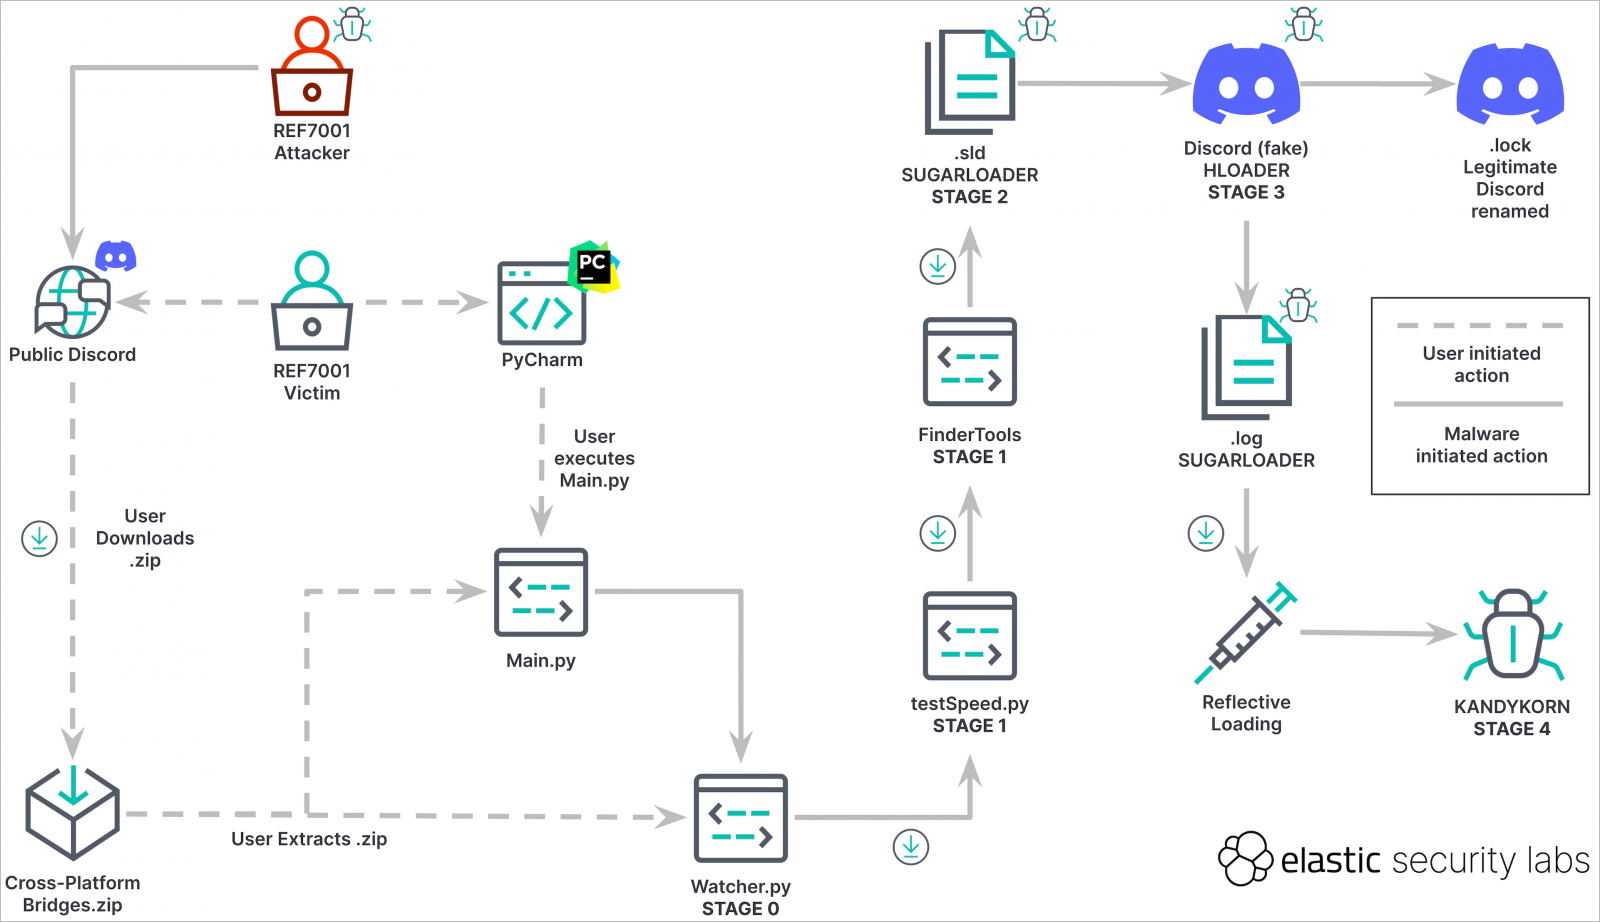
Im obigen Diagramm werden die Verfahren beschrieben, die die Malware verfolgt, um die Computer der Benutzer zu infizieren und zu übernehmen. Anfangs verbreiteten die Angreifer Module, die auf Python basieren, über Discord-Kanäle, wobei sie sich als aktive Mitglieder der Gemeinschaft ausgaben.
Die Social Engineering-Angriffe zielen darauf ab, Mitglieder der Gemeinschaft dazu zu verleiten, ein betrügerisches ZIP-Archiv mit dem Namen „Cross-platform Bridges.zip“ herunterzuladen. Dieses Archiv gibt sich als Arbitragebot aus, der darauf abzielt, automatisch Gewinne zu erzielen. Beim Öffnen der Datei werden jedoch ganze dreizehn schädliche Module importiert, die zusammenarbeiten, um Daten zu stehlen und zu manipulieren. Der Bericht stellte fest:
Auffällig war die Technik, die der Bedrohungsakteur verwendet hat, um Persistenz auf macOS zu erreichen, eine Methode, die zuvor nicht beobachtet wurde und als „executiestroomkaping“ bekannt ist.
Kürzlich wurde ein Angriff auf Unibot durchgeführt, einem weit verbreiteten Telegram-Bot, der zur Ausführung von Transaktionen auf der dezentralen Uniswap-Börse verwendet wird. Dies führte zu einem scharfen Rückgang des Tokenpreises um satte 40% innerhalb nur einer Stunde. Das Blockchain-Analyseunternehmen Scopescan informierte die Unibot-Nutzer über einen anhaltenden Angriff, der später von einer offiziellen Quelle bestätigt wurde:
Wir sahen uns mit einer Ausnutzung im Zusammenhang mit der Token-Zustimmung auf unserem neuen Router konfrontiert und haben daher vorübergehend unseren Router ausgesetzt, um das Problem anzugehen.
Unibot hat sich verpflichtet, alle Benutzer zu entschädigen, die finanzielle Verluste aufgrund dieses Vertragsbruchs erlitten haben.

Kraken hat nach einem mutmaßlichen Kryptodiebstahl in Höhe von 133 Millionen Dollar in Europa verdächtige Konten gesperrt. Ermittler verfolgen die Spur der gestohlenen Gelder und prüfen verdächtige Transaktionen.

Binance legt offen, wie sich Hacker mit gefälschten Bewerbungen und Schadsoftware Zugang zu Systemen verschafften und Kryptowährungen im Wert von 6,3 Milliarden Dollar stahlen.

Nordkorea bestreitet eine Beteiligung an dem milliardenschweren Hackerangriff auf Binance. Kim Yo-jong bezeichnet die Vorwürfe des FBI als absurd.

Elon Musks KI Grok entwirft drei Szenarien für den XRP-Kurs am 31. Oktober. Die Konferenz Ripple Swell und die US-Notenbank Fed könnten entscheidend sein.
ChatGPT rechnet für Ende 2026 mit einem XRP-Kurs von 1,45 Dollar. Welches Kurspotenzial gibt es und welche Kursmarken sind wichtig?

Der Kryptoanalyst Egrag hält einen Anstieg des XRP-Kurses auf knapp 17 Dollar im April 2027 für möglich. Anlass zur Hoffnung gibt ein historisches Kursmuster.