Newsbit als Quelle wählen
Sieh unsere Artikel öfter ganz oben in Google News und Top Stories. Einmal einstellen, immer zuerst informiert.


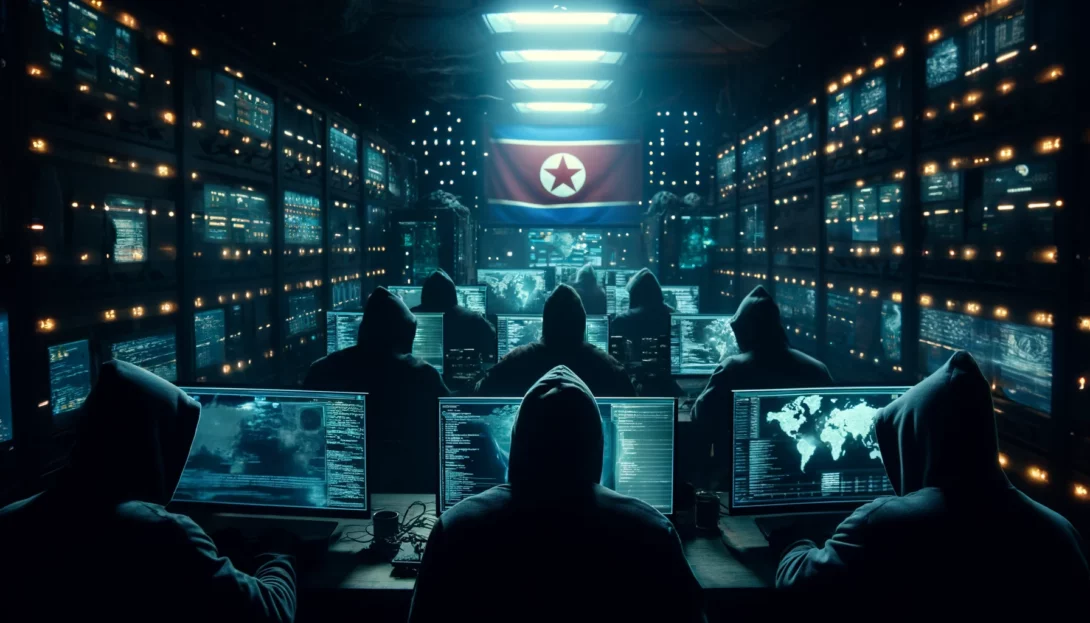
Die nordkoreanische Hackergruppe namens Lazarus nutzt LinkedIn, um gezielte Malware-Angriffe auf Benutzer durchzuführen und deren Krypto-Vermögen zu stehlen. Dies wurde bekannt, nachdem das Blockchain-Sicherheitsunternehmen SlowMist aufdeckte, dass sich die Hacker als Arbeitssuchende in der Kryptowährungsindustrie ausgaben, insbesondere interessiert an Rollen als Blockchain-Entwickler.
Laut SlowMist nähern sich die Hacker potenziellen Opfern mit der Bitte um Zugang zu Code-Repositories, angeblich um relevanten Code auszuführen. Dieser Code enthält jedoch bösartige Elemente, die darauf ausgelegt sind, vertrauliche Informationen und Vermögenswerte zu stehlen.
Die Lazarus-Gruppe wendet diese Strategie schon länger an; im Dezember 2023 gaben sie sich beispielsweise als Recruiter von Meta aus. Sie kontaktierten Opfer über LinkedIn und forderten sie auf, zwei Codierungsaufgaben herunterzuladen, als Teil des Einstellungsverfahrens. Diese Dateien enthielten Malware, die, einmal auf Arbeitscomputern ausgeführt, ein Trojanisches Pferd installierte, das externen Zugriff ermöglichte.
Diese Angriffe sind nur ein Teil eines breiteren Musters krimineller Aktivitäten durch Lazarus, die seit ihrem ersten Auftreten im Jahr 2009 bereits mehr als 3 Milliarden Dollar an Krypto-Vermögen gestohlen haben. Die Gruppe nutzt auch Kryptomixdienste, um die gestohlenen Gelder nach Nordkorea zu schleusen, wo sie vermutlich verwendet werden, um militärische Operationen zu finanzieren.
Krypto-Börsen wie Huobi und Binance haben Maßnahmen ergriffen, um solche Gelder zu blockieren; im Februar 2023 froren sie gemeinsam Vermögenswerte im Wert von 1,4 Millionen Dollar ein, die mit Nordkorea in Verbindung standen. Diese Aktionen unterstreichen die anhaltende Bedrohung, die Lazarus für den Kryptosektor darstellt, und die Notwendigkeit erhöhter Wachsamkeit innerhalb der Branche.

EU-Aufseher warnen, dass künftige Quantencomputer Bitcoin und Ethereum bedrohen könnten. Entwickler arbeiten deshalb bereits an neuen Sicherheitsverfahren für beide Netzwerke.

ShinyHunters reklamiert einen groß angelegten Angriff auf das FBI, bei dem sensible Daten von Agenten und Bewerbern gestohlen worden sein sollen. Das FBI untersucht den Vorfall.

White-Hat-Hacker haben nach einer Sicherheitslücke bei Coldcard 52 Bitcoin gesichert. Von der Schwachstelle könnten Tausende Wallet-Adressen betroffen sein.

Ein Kryptoanalyst erwartet, dass einige XRP-Anleger in diesem Jahr finanziell kräftig profitieren könnten, falls der XRP-Kurs weiter stark steigt.

ChatGPT rechnet für den 1. Oktober mit einem XRP-Kurs von 1,55 US-Dollar. Ein anziehender Kryptomarkt könnte den Coin weiter stützen.

KI-Modelle prognostizieren den XRP-Kurs für den 1. Oktober. Im Schnitt rechnen sie mit 1,29 Dollar, die Unterschiede fallen jedoch auffallend groß aus.