Konto bei Bitvavo eröffnen und 15 XRP gratis sichern
Konto bei Bitvavo eröffnen
und 15 XRP gratis sichern


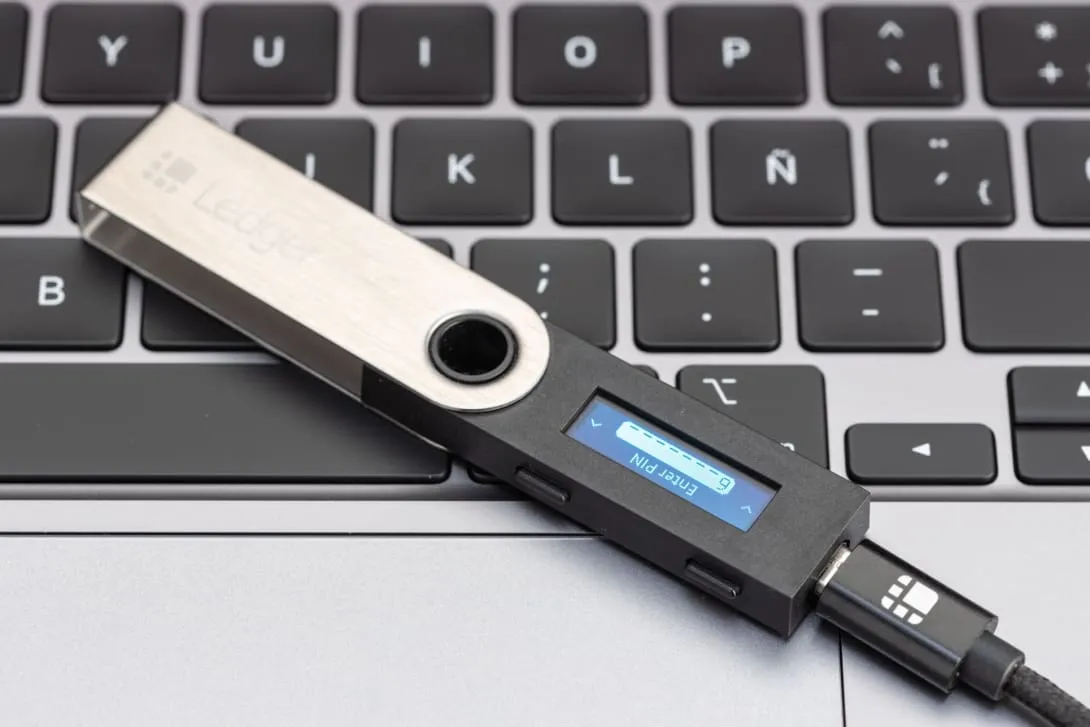
Ledger hat gestern bestätigt, dass auch in Berlin manipulierte Hardware-Wallets verkauft wurden. Von dem Angriff, bei dem zuvor Käufer in Südostasien ihre Kryptobestände verloren hatten, sind damit auch Kunden in Deutschland betroffen.
Auch in Dubai melden Betroffene verdächtige Geräte. Ledger rechnet damit, dass weitere Fälle bekannt werden.
In einer Mitteilung auf seiner Supportseite ordnet der französische Hersteller die neuen Fälle demselben Angriff zu. Ledger ist für seine USB-Stick-ähnlichen Geräte bekannt, auf denen sich die privaten Schlüssel für Kryptowährungen offline speichern lassen.
Die bisherigen Untersuchungen hätten auch außerhalb Südostasiens manipulierte Geräte zutage gefördert, teilte Ledger mit. Sie seien Teil desselben Vorfalls. Der Angriff war im vergangenen Monat bei CryptoBilis bekannt geworden, einem autorisierten Händler, der unter anderem in Indonesien und Malaysia tätig ist.
Das Blockchain-Analyseunternehmen Bitquery hatte den dortigen Schaden zuvor auf rund 102 Millionen Dollar geschätzt, verteilt auf 335 Wallets. Ledger bestätigt diese Summe nicht.
In Berlin ist eine geringe Zahl von Geräten betroffen. Ledger bittet alle, die dort seit Januar ein Gerät gekauft haben, sich zu melden.
In Dubai wurden zwei verdächtige Geräte gemeldet, die mehreren Berichten zufolge in einer Filiale von Virgin Megastore gekauft wurden. Bitquery schätzt, dass aus 16 Wallets in beiden Städten insgesamt rund 1,7 Millionen Dollar abgeflossen sind.
Bereits im Oktober veröffentlichte ein Käufer Fotos eines manipulierten Ledger-Geräts, das er nach eigenen Angaben bei MediaMarkt gekauft hatte. Die Elektronikkette nahm die Wallets von Ledger daraufhin europaweit aus dem Verkauf. Ob dieses Gerät zu den Berliner Fällen gehört, ist unklar.
Alle manipulierten Geräte wurden auf dieselbe Weise verändert. Die Täter kauften originale Ledger-Wallets, bauten einen zusätzlichen Chip ein und brachten sie wieder in den Handel.
Ein verbreiteter Irrtum ist, dass Kryptowährungen auf der Hardware-Wallet selbst gespeichert werden. Tatsächlich sind die Coins auf der Blockchain verzeichnet, einem öffentlich einsehbaren digitalen Register. Die Hardware-Wallet speichert lediglich die privaten Schlüssel, mit denen der Eigentümer über die Coins verfügen kann.
Diese Schlüssel werden aus der Wiederherstellungsphrase abgeleitet: einer Folge von meist 24 Wörtern, die das Gerät bei der ersten Einrichtung erzeugt. Der Käufer notiert sie auf Papier und benötigt sie im Normalfall anschließend nicht mehr.
Erst wenn das Gerät verloren geht oder defekt ist, wird die Phrase wieder gebraucht. Mit ihr lassen sich auf einem neuen Gerät dieselben Schlüssel wiederherstellen – und damit auch der Zugriff auf sämtliche Coins.
Genau das macht den zusätzlichen Chip so gefährlich. Er liest die Wiederherstellungsphrase mit, sobald das Gerät sie erzeugt. Anschließend können die Täter die Wallet auf einem eigenen Gerät wiederherstellen und die Bestände entwenden.
Nach Angaben von Ledger liegt die Ursache nicht in der Sicherheitstechnik des Geräts. Weder der Sicherheitschip noch das Betriebssystem weise eine Schwachstelle auf, betont das Unternehmen. Zudem gebe es keinen bestätigten Fall mit einem Gerät, das über ledger.com gekauft wurde.
Das mag beruhigend klingen. Allerdings gelangten die manipulierten Geräte ausgerechnet über autorisierte Händler zu den Käufern.
Wer in den vergangenen Monaten ein Ledger-Gerät bei einem Händler gekauft hat, sollte seine Coins am besten auf eine neue Wallet übertragen, deren Gerät direkt über Ledger.com bezogen wurde. Die alte Wiederherstellungsphrase darf dabei keinesfalls erneut verwendet werden: Ein manipuliertes Gerät könnte sie bereits erfasst haben.
Äußerlich sind manipulierte Geräte nicht zu erkennen. Ledger bietet deshalb vorübergehend eine Röntgenprüfung in seinem Werk im französischen Vierzon an. Das Unternehmen rät Betroffenen außerdem, Anzeige zu erstatten.
Unabhängig von diesem Vorfall war am Montag auch die Website von Ledger von einem Malware-Angriff über Software von Optimizely betroffen. Dieser Angriff stand in keinem Zusammenhang mit den Hardware-Wallets.
Ledger spricht bislang weiterhin von einer insgesamt geringen Zahl manipulierter Geräte. Das Unternehmen rechnet jedoch damit, dass im Zuge der Untersuchungen und durch Hinweise in sozialen Medien weitere Fälle bekannt werden.
Bitvavo in Zusammenarbeit mit Newsbit bietet dir aktuell 15 XRP als Geschenk. Die Aktion ist nur für kurze Zeit gültig.
Eröffne ein Konto und zahle mindestens 30€ ein, um den Bonus zu erhalten.
👉 Konto eröffnen und 15 XRP gratis erhalten
Über 1,5 Millionen Nutzer vertrauen bereits auf Bitvavo.
Achtung: Kryptowährungen sind mit Risiken verbunden. Du kannst deine Einlage ganz oder teilweise verlieren.
Sicher bezahlen mit


Der Bitcoin-Kurs zeigt nach sechs Verlustwochen Anzeichen einer Bodenbildung. Analysten sehen Kaufgelegenheiten, warnen aber auch vor möglichen weiteren Kursverlusten.

Der Bitcoin-Kurs erholt sich auf 63.800 Dollar. Dazu trägt auch die Zuversicht rund um den Börsengang von Anthropic bei. Doch hält die Erholung an?

Bitcoin hat in den vergangenen Wochen deutlich an Wert verloren. Brad Garlinghouse führt das teilweise auf Anthropic zurück. Nun rechnet er mit einer Erholung.
Ein bekannter XRP-Anleger sieht für den Token keine Zukunft mehr. Während der Kurs in Richtung der Ein-Dollar-Marke sinkt, sorgt seine Aussage für Diskussionen.

Verfolge die Nvidia-Quartalszahlen live: die ersten ohne Jensen Huang. Analysten erwarten 109 Milliarden US-Dollar Umsatz. Wie reagiert der Markt?

Der XRP-Kurs steht unter Druck, während die Short-Positionen um 652 Prozent zulegen. Könnte gerade das eine sprunghafte Kurserholung auslösen?